ai-assist Benutzerhandbuch
Admin
Der Reiter Admin bündelt Zugang, Testunterstützung, Sammlungen, Benutzer, Rollen, LLM, Layout, Backup, Fachprofile, Systemparameter und Security-Findings. Sichtbarkeit hängt von Berechtigungen ab.
Aufbau
- Das Select neben dem Titel wechselt zwischen verfügbaren Admin-Sichten.
- Ist nur eine Sicht verfügbar, bleibt das Select sichtbar, aber deaktiviert.
- Passwort ändern bleibt für das eigene Konto erreichbar.
- Weitere Sichten erscheinen nur mit passenden Rechten.
Admin-Sichten
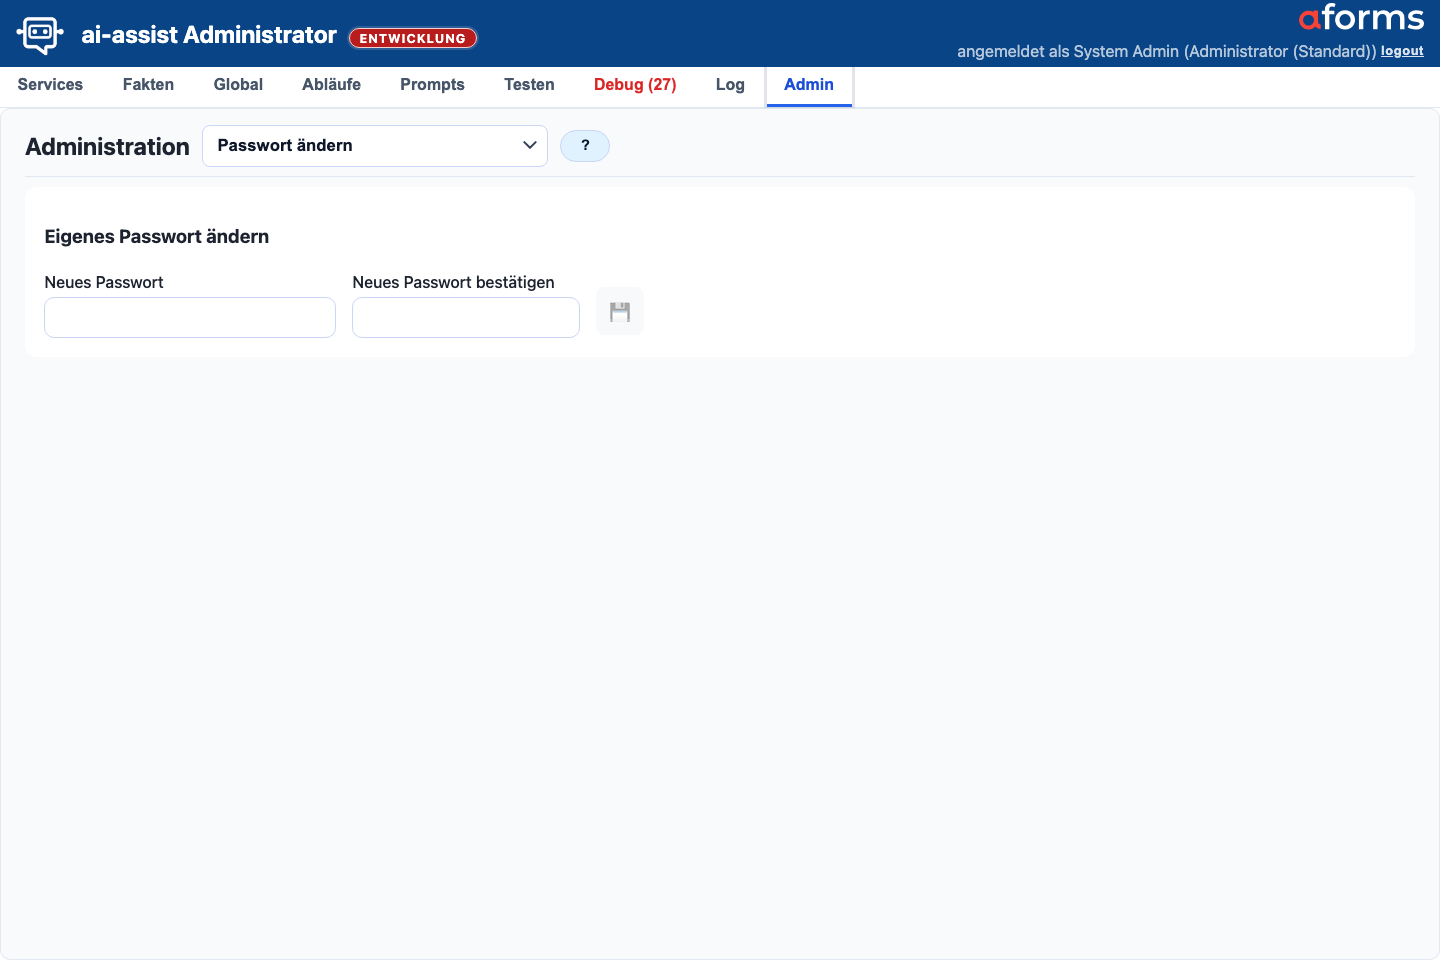
Passwort ändern
 1
2
3
| Marker | Element | Bedeutung |
|---|---|---|
| 1 | Admin-Sichtauswahl | Wählt den Teilbereich Passwort ändern. |
| 2 | Passwortfelder | Erfassen neues Passwort und Wiederholung. |
| 3 | Speichern | Übernimmt die Änderung nach Validierung. |
Abb. A-01 zeigt die persönliche Passwortmaske. Nutzen Sie diese Sicht für das eigene Konto; neues Passwort und Wiederholung müssen übereinstimmen, bevor gespeichert werden kann.
Testunterstützung KI
Die Sicht Testunterstützung KI lädt ein aktuelles Markdown-Testpaket für GPT herunter. Sie können alle Services einbeziehen oder einzelne Services für die Zuständigkeit des Testers auswählen.
Das Paket enthält Funktions- und Dokuinformationen, Regression Fixtures, Expected Results, Change Impact, Rollen-Erwartungen und einen kurzlebigen read-only Freigabe-Link. Im JSON-Schema 1.3 besitzt jedes Fixture zusätzlich eine strukturierte test_cases-Liste für Herkunft, Eingaben, Erwartungen, Assertions und Schritte. Die Liste darf leer sein, solange keine konkreten Testfälle bereitgestellt wurden. Der Link behält die gewählte Service-Auswahl serverseitig bei. Nutzen Sie den angezeigten Standardprompt als Startauftrag; fehlende konkrete Testdaten erscheinen als needs_testdata.
Sammlungsverwaltung
 1
2
3
4
| Marker | Element | Bedeutung |
|---|---|---|
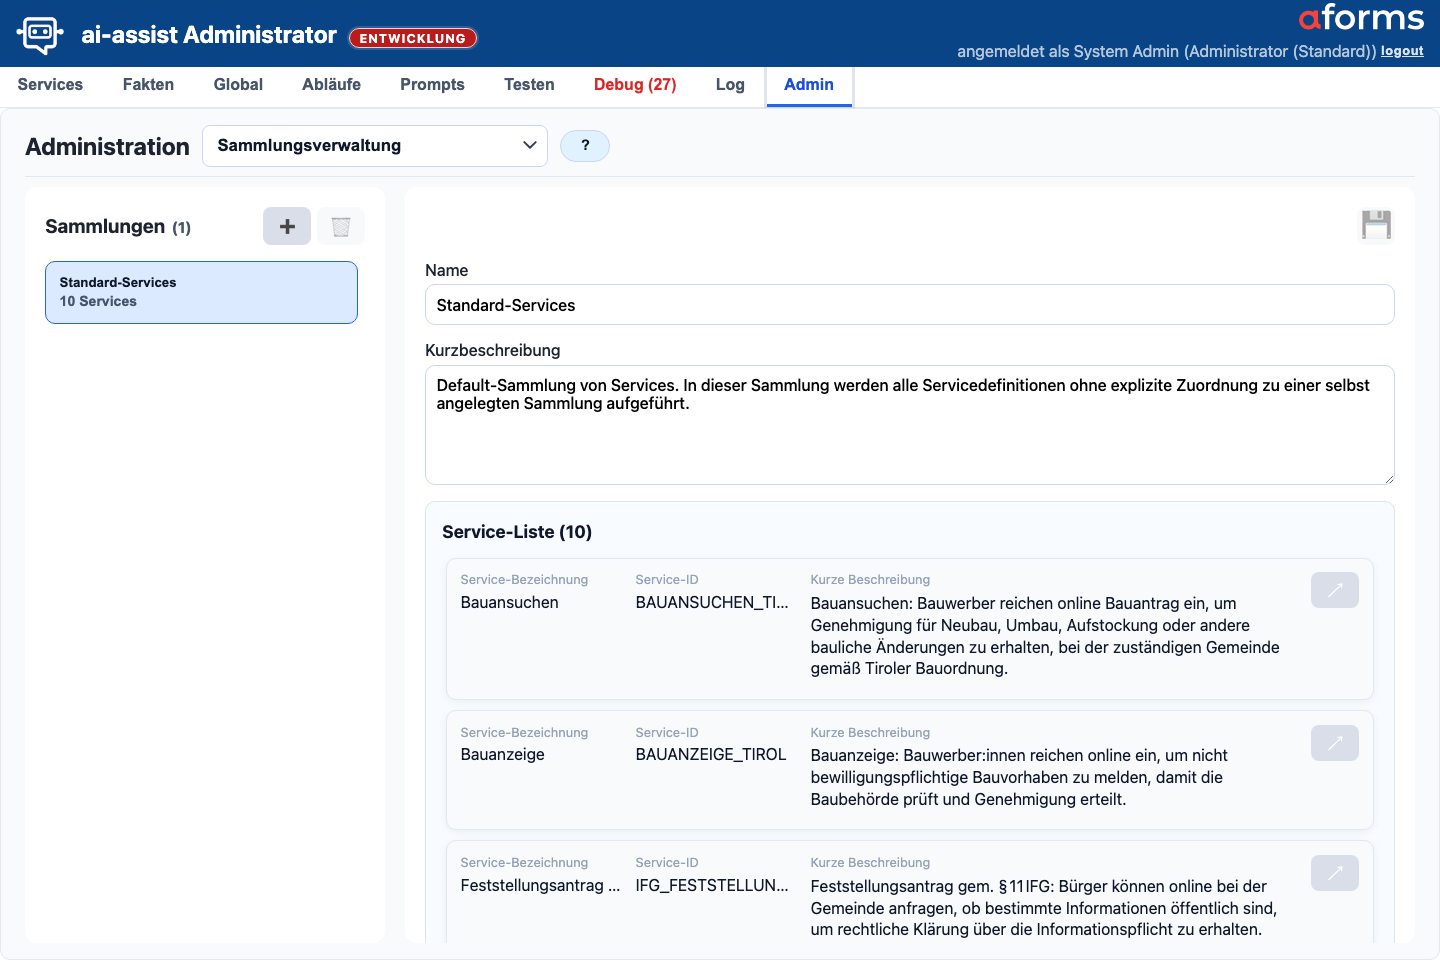
| 1 | Sammlungen | Öffnet die Verwaltung von Service-Sammlungen. |
| 2 | Sammlungsliste | Wählt eine Sammlung. |
| 3 | Detailformular | Pflegt Name und Kurzbeschreibung und zeigt die zugeordneten Services. |
| 4 | Aktionen | Speichert, erstellt oder löscht Sammlungen. |
Abb. A-02 zeigt Sammlungen und zugeordnete Services. Die Sicht dient dazu, fachliche Service-Gruppen zu benennen und zu prüfen; eine separate Sortier- oder Sichtbarkeitspflege findet hier nicht statt. Die Standardsammlung ist geschützt und darf nicht wie eine normale Sammlung behandelt werden.
Benutzerverwaltung
 1
2
3
4
| Marker | Element | Bedeutung |
|---|---|---|
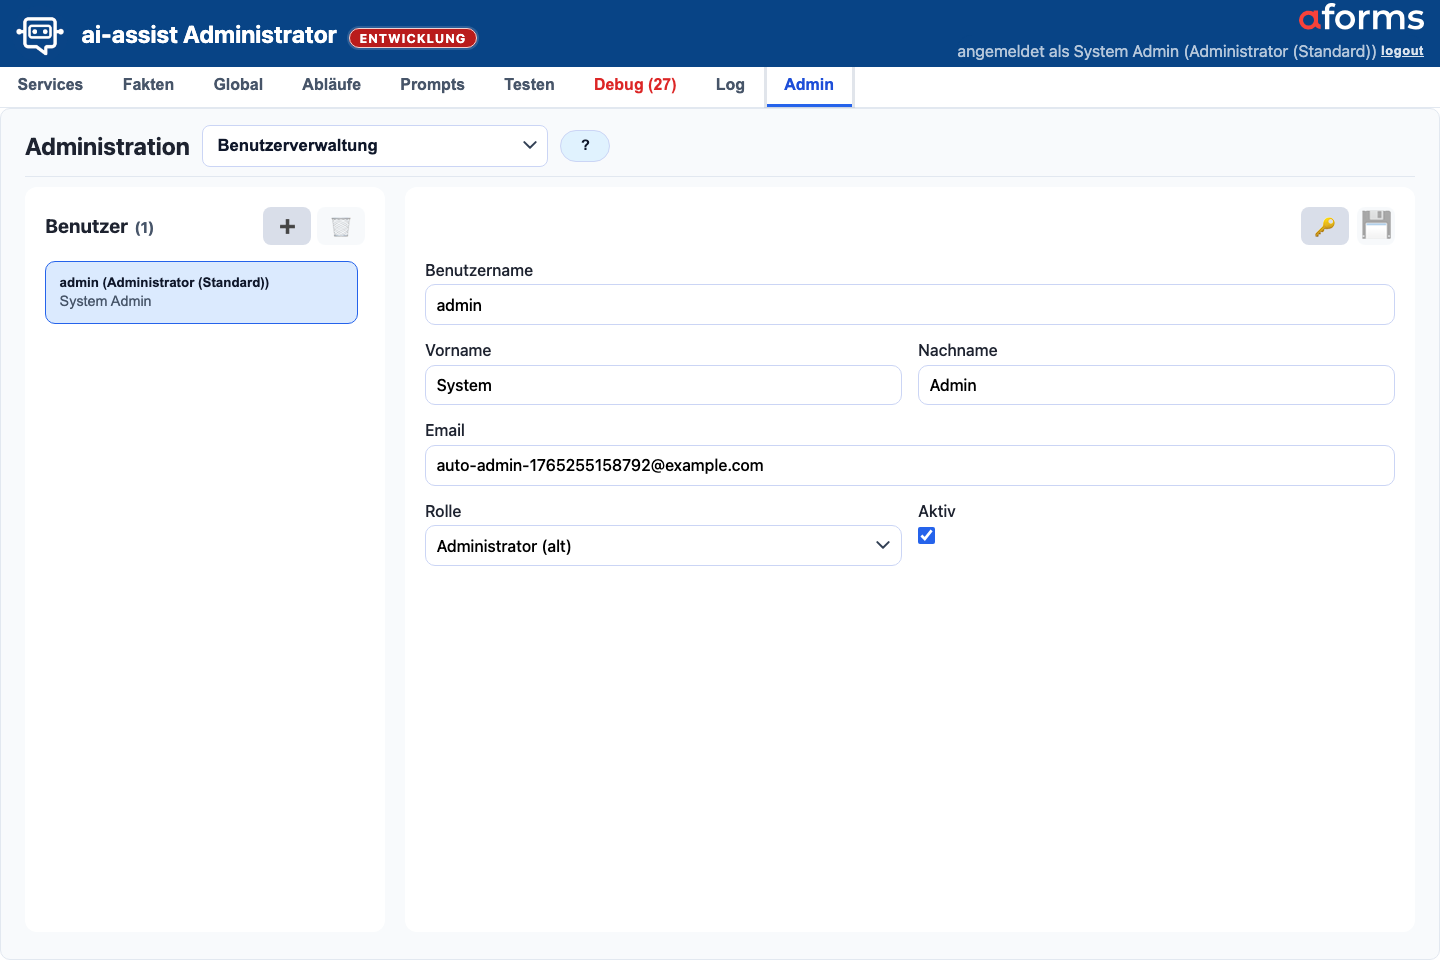
| 1 | Benutzer | Öffnet Benutzerkonten und Rechtezuordnung. |
| 2 | Benutzerliste | Wählt vorhandene Konten. |
| 3 | Detailbereich | Pflegt Anzeigename, Loginstatus und Rollen. |
| 4 | Aktionen | Speichert, sperrt oder erstellt Benutzer. |
Abb. A-03 zeigt die Kontenliste, Benutzerfelder, Rolle, Aktiv-Status und Passwortaktionen. Pflegen Sie hier normale Benutzerkonten; der technische Benutzer admin ist geschützt.
Rollenverwaltung
 1
2
3
4
| Marker | Element | Bedeutung |
|---|---|---|
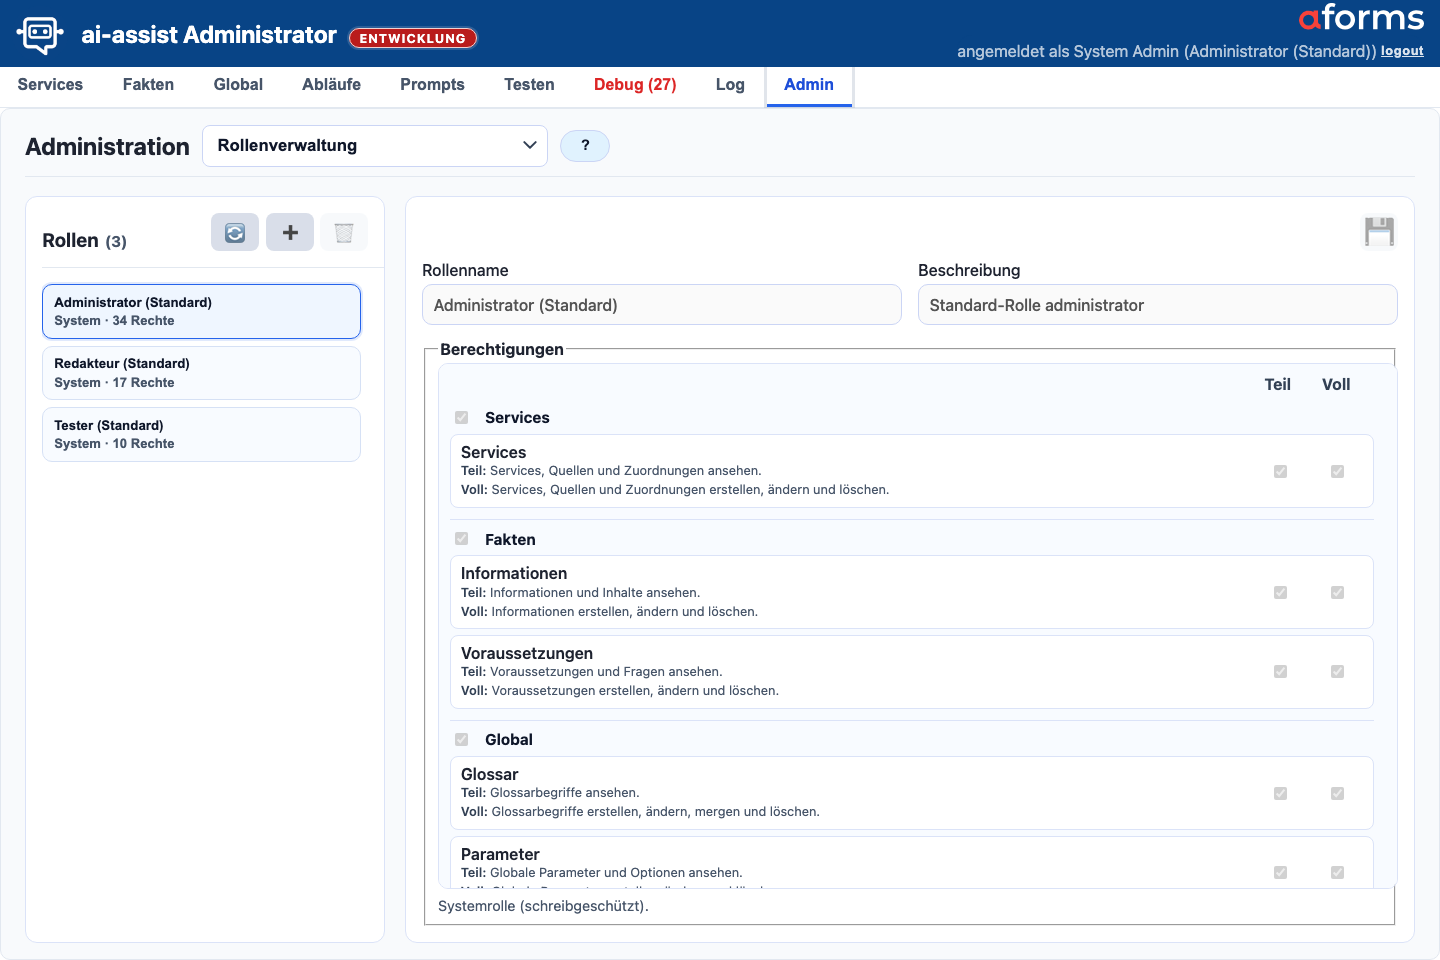
| 1 | Rollen | Öffnet Rollen und Rechtepakete. |
| 2 | Rollenliste | Wählt eine Rolle zur Bearbeitung. |
| 3 | Rechte-Matrix | Steuert sichtbare Reiter, Ansichten und Aktionen. |
| 4 | Speichern | Übernimmt die Rechteänderung. |
Abb. A-04 zeigt Custom-Rollen und die Rechte-Matrix. Änderungen an Rechten können sichtbare Reiter, Aktionen und bestehende Sitzungen beeinflussen und müssen nach dem Speichern geprüft werden.
LLM-Konfiguration
 1
2
3
4
5
| Marker | Element | Bedeutung |
|---|---|---|
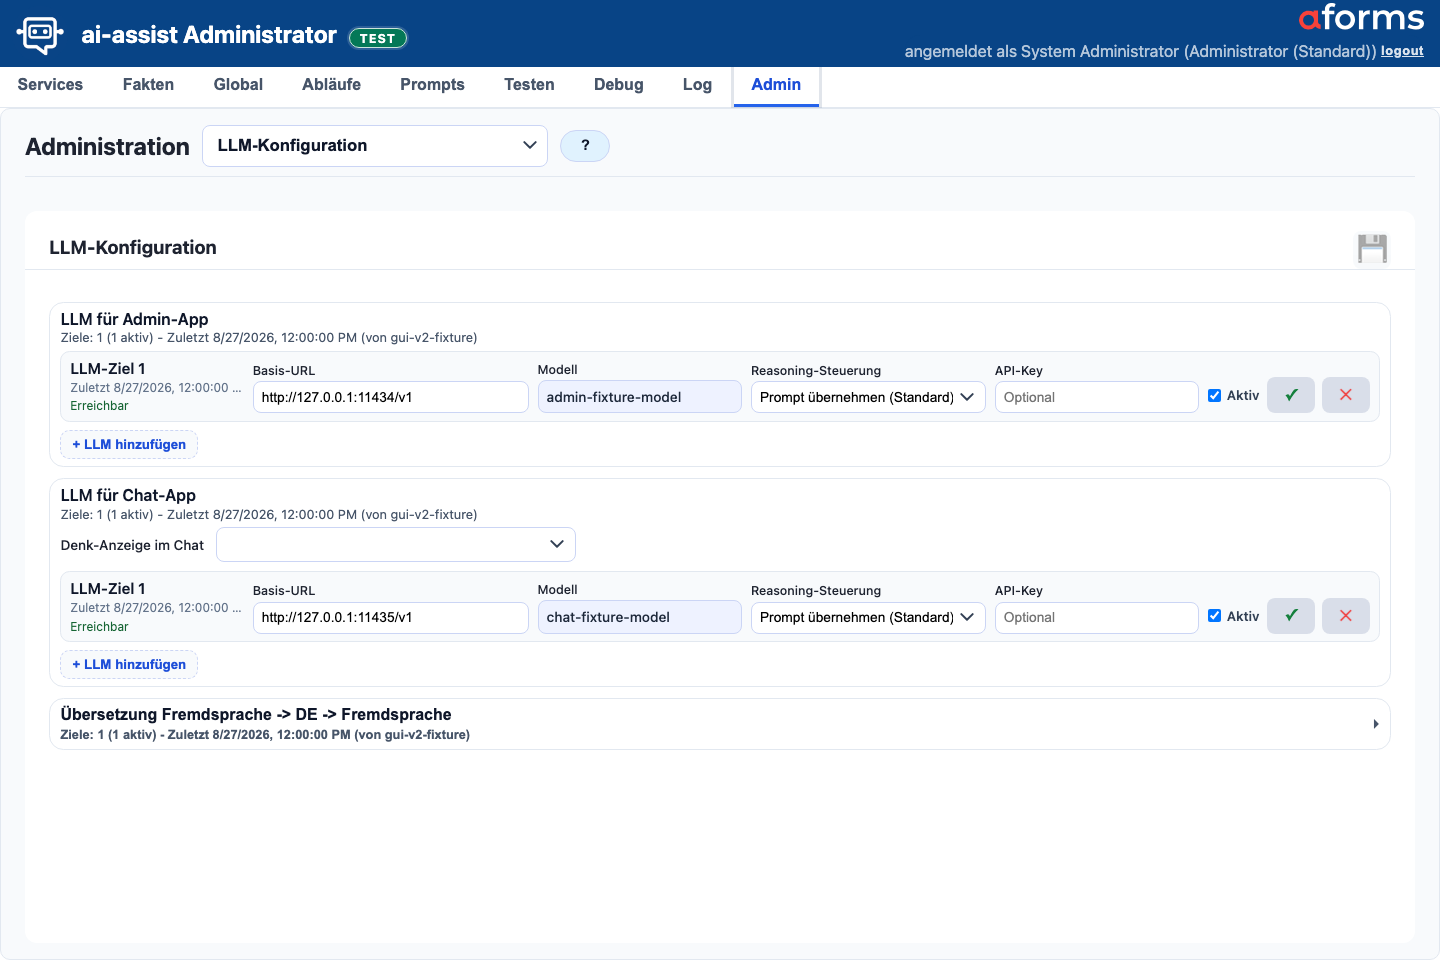
| 1 | LLM | Öffnet Modellziele und Providerkonfiguration. |
| 2 | Admin und Chat | Zeigt beide primären Zielbereiche dauerhaft geöffnet; die Übersetzung liegt zugeklappt darunter. |
| 3 | Zielzeile | Pflegt Basis-URL, Modellanzeige, Reasoning-Steuerung und API-Key kompakt in einer Zeile. |
| 4 | Aktiv und Zieltest | Schaltet ein vorbereitetes Ziel in den aktiven Pool und prüft seine Erreichbarkeit. |
| 5 | Speichern | Übernimmt Änderungen aller bearbeiteten Zielbereiche. |
Abb. A-05 zeigt Admin und Chat gleichzeitig als kompakte Ziellisten. Die Übersetzung liegt darunter und wird nur bei Bedarf aufgeklappt. Prüfen Sie Ziel, Modell, Allowlist und Testausgabe, bevor produktive Chat- oder Admin-Flows damit arbeiten.
Beispiel: getrennte LLM-Ziele
Nutzen Sie für LLM für Admin-App ein Ziel, das Analyse- und Pflegefunktionen bedienen darf, und für LLM für Chat-App ein Ziel, das für Bürger:innenantworten vorgesehen ist. Mehrere vorbereitete Modelle bleiben als Zeilen sichtbar und können über Aktiv schnell gewechselt werden. Die Übersetzung kann über ein OpenAI-kompatibles LLM oder LibreTranslate laufen. Bei LibreTranslate weist die Oberfläche darauf hin, dass ein Neustart der Übersetzungsruntime etwa 60 bis 90 Sekunden Ausfall bedeuten kann.
- Pro Bereich können mehrere Ziele hinterlegt, getestet und entfernt werden.
- Aktiv nimmt das Ziel in den verwendeten Modell-Pool auf. Wird die Checkbox ausgeschaltet, bleibt die vollständige Konfiguration gespeichert, wird aber nicht für automatische LLM-Aufrufe verwendet. So können Sie vorbereitete Modelle schnell umschalten.
- Reasoning-Steuerung: Prompt übernehmen ist der rückwärtskompatible Standard für bestehende Ziele. Reasoning deaktivieren setzt für dieses Ziel technisch
reasoning_effort=noneund eignet sich für Modelle, deren internes Thinking kurze Aufgaben stark verlangsamt. Nach einer Änderung immer den Zieltest ausführen. - Beim Chat-Ziel steuert Denk-Anzeige im Chat, ob und wo eine laufende Modellantwort sichtbar gemacht wird.
- Die technische Übersetzungskonfiguration bleibt hier; die fachliche Sprachfreigabe wird unter Sprachen gepflegt.
- Gespeicherte API-Keys können über die Löschoption entfernt werden, ohne andere Zielwerte zu verlieren.
Sprachen
Der Bereich Sprachen liegt vor Layout und steuert die Mehrsprachigkeit von ai-assist. Die aktiven Dialogsprachen werden in zwei Listen gepflegt: mögliche und aktive Sprachen.
- Mehrsprachigkeit aktivieren schaltet den fremdsprachigen Dialogpfad ein oder aus.
- Aktivieren und Deaktivieren verschieben Sprachen zwischen möglicher und aktiver Liste. Die aktive Liste zeigt zusätzlich getrennt an, ob LibreTranslate die Sprache aktuell bereitstellt und ob die UI-Übersetzungsliste vollständig ist oder wie viele Texte noch offen beziehungsweise veraltet sind.
- Eine aktive Fremdsprache wird im Bürgerchat erst angeboten, wenn die UI-Übersetzungsliste vollständig ist. Unvollständige oder veraltete Sprachen bleiben im Admin pflegbar, erscheinen aber weder im Sprachhinweis noch in der Chat-Sprachauswahl.
- Bearbeiten in der aktiven Sprachzeile öffnet eine kompakte Liste mit deutschem Ursprungstext und gepflegter Übersetzung. Im Code liegen keine fremdsprachigen Vorbelegungen; fehlende Übersetzungen werden beim Öffnen als frische LibreTranslate-Entwürfe angezeigt. Die Filterfelder für Deutsch und Übersetzung begrenzen die sichtbaren Einträge. KI → erzeugt für die sichtbaren Einträge erneut Übersetzungsentwürfe über LibreTranslate und zeigt währenddessen einen Laufhinweis; gespeichert wird erst mit Speichern. Ist die Sprache in LibreTranslate noch nicht geladen, bleibt die manuelle Pflege möglich, KI → wird deaktiviert und der Neustart-Hinweis eingeblendet.
- Platzhalter wie
{count}oder{filename}müssen in Übersetzungen erhalten bleiben. - Nach Aktivierung der Mehrsprachigkeit oder Anpassung der aktiven Sprachliste zeigt der Bereich einen Hinweis mit Link in die geöffnete Übersetzungs-Konfiguration. Die technische Einrichtung und der Runtime-Neustart bleiben in der LLM-Konfiguration.
Layout
 1
2
3
4
| Marker | Element | Bedeutung |
|---|---|---|
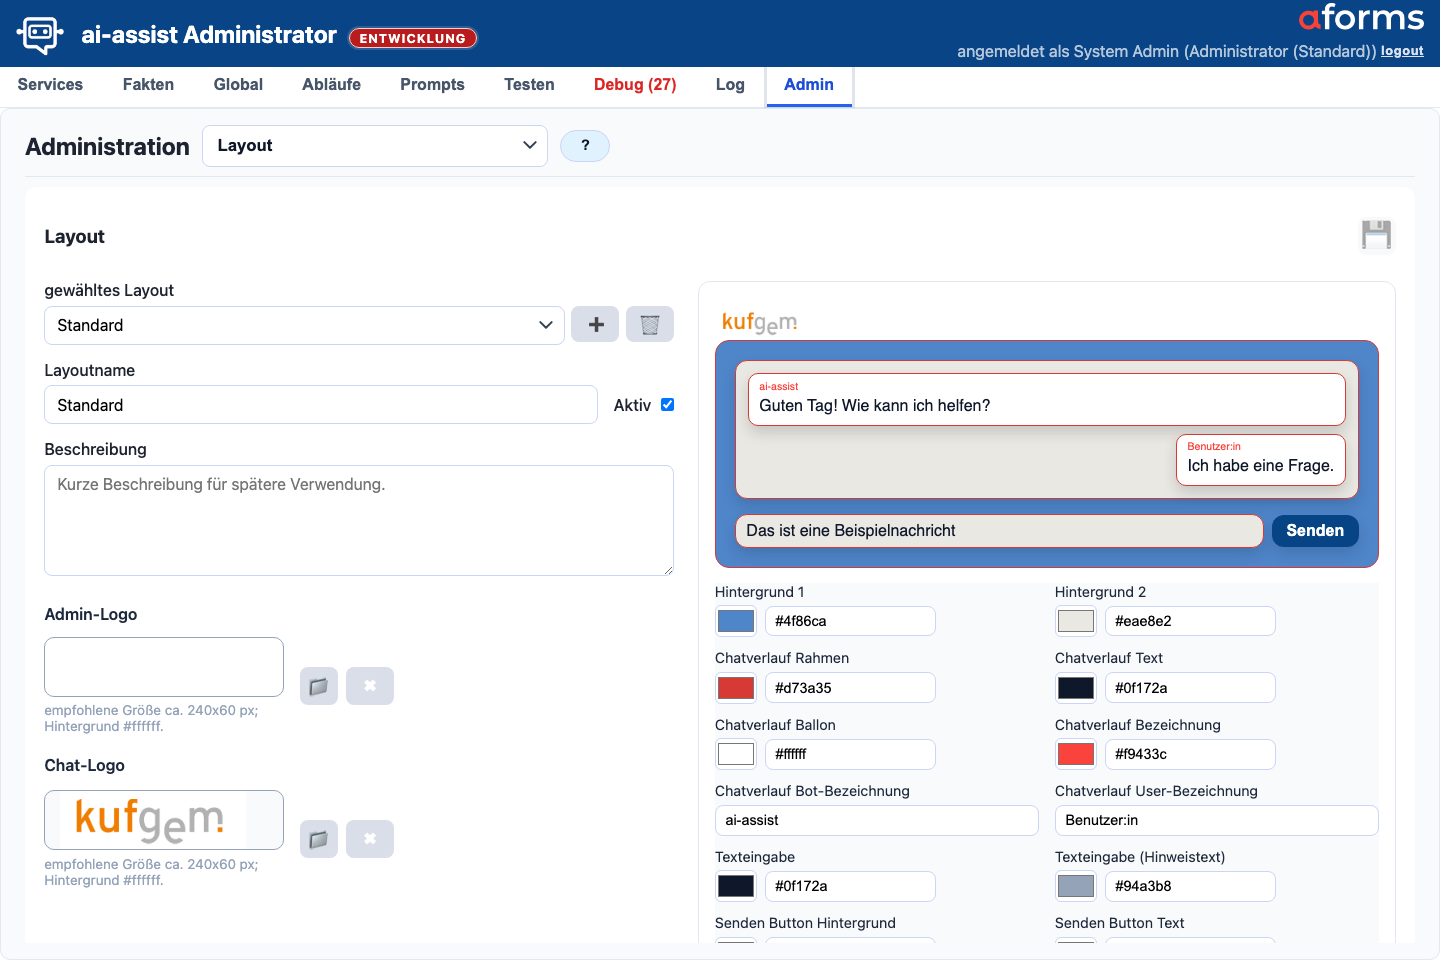
| 1 | Layout | Öffnet Branding und Chatdarstellung. |
| 2 | Logo und Texte | Pflegt sichtbare Marken- und Kopfbereichsdaten. |
| 3 | Farben und Vorschau | Kontrolliert, wie Änderungen im Chat wirken. |
| 4 | Speichern | Übernimmt die Layoutkonfiguration. |
Abb. A-06 zeigt Branding, Logo, Farben und Chat-Vorschau. Änderungen sollten in der Vorschau kontrolliert und erst danach gespeichert werden.
- Es können mehrere Layouts gepflegt werden; genau ein Layout ist aktiv.
- Admin-Logo und Chat-Logo werden getrennt hochgeladen und können einzeln zurückgesetzt werden.
- Layout-Export und -Import liegen unter Datensicherung & -wiederherstellung; Logos sind darin nicht enthalten.
Beispiel: eigenes Layout anlegen
- Öffnen Sie Admin > Layout und legen Sie mit Layout neu anlegen ein neues Layout an.
- Vergeben Sie einen eindeutigen Layoutnamen, zum Beispiel Gemeinde Musterstadt, und ergänzen Sie optional eine Beschreibung.
- Laden Sie Admin-Logo und Chat-Logo als PNG hoch. Eine Logo-Größe um 240 x 60 px ist für die Vorschau gut geeignet.
- Pflegen Sie Farben, Schrift, Logo-Position, Logo-Größe, Eckenradius, Schatten und Chat-Bezeichnungen.
- Kontrollieren Sie die Vorschau, speichern Sie das Layout und aktivieren Sie es erst danach.
- Öffnen Sie den Bürgerchat in einer neuen Session und prüfen Sie Logo, Lesbarkeit, Button-Kontrast und Eingabefeld.
Layout-Felder
| Feldgruppe | Bedeutung | Hinweis |
|---|---|---|
| Layoutname und Beschreibung | Benennen das Layout in der Auswahl. | Standard ist für das mitgelieferte Standardlayout reserviert. |
| Aktiv | Bestimmt, welches Layout im Chat und in der aktiven Branding-Konfiguration wirksam ist. | Es ist immer genau ein Layout aktiv; Änderungen vorher speichern. |
| Admin-Logo und Chat-Logo | Steuern die sichtbaren Logos in Admin-Oberfläche und Bürgerchat. | Nur PNG-Dateien hochladen; beide Logos können getrennt zurückgesetzt werden. |
| Hintergrund 1 und 2 | Prägen die Chatfläche und den Hintergrund der Vorschau. | HEX-Farben wie #0b5cab oder #f8fafc verwenden. |
| Chatverlauf | Steuert Rahmen, Ballon, Text und Bezeichnungen im Verlauf. | Text und Ballon müssen deutlich kontrastieren. |
| Texteingabe | Steuert Eingabetext und Hinweistext im Eingabefeld. | Hinweistext nicht zu hell wählen, besonders bei hellen Hintergründen. |
| Senden Button | Steuert Hintergrund und Textfarbe des Sende-Buttons. | Button-Kontrast im Bürgerchat und in der mobilen Ansicht prüfen. |
| Schriftfamilie und Schriftgröße | Steuert die Chat-Typografie. | Schriftgröße liegt zwischen 12 und 20 px; für Fachtexte meist 16 bis 18 px wählen. |
| Logo-Position und Logo-Größe | Setzt das Chat-Logo links, mittig oder rechts und skaliert es klein, mittel oder groß. | Bei langen Logos eher links und klein oder mittel verwenden. |
| Eckenradius und Schatten | Steuert, ob Chatflächen kantig, weich oder rund und mit oder ohne Schatten erscheinen. | Schlichte Verwaltungsoberflächen wirken oft mit soft und light ruhig. |
| Bot- und User-Bezeichnung | Benennen die Nachrichtenseiten im Chatverlauf. | Kurze Labels wie Assistenz und Sie sind auf Mobilgeräten leichter lesbar. |
Konfigurationsbeispiele
| Beispiel | Werte | Einsatz |
|---|---|---|
| Kommunales Layout | Layoutname Gemeinde Musterstadt, Hintergrund 1 #0b5cab, Hintergrund 2 #eef5fb, Rahmen #d73a35, Button #064486 mit Text #ffffff, Schrift Source Sans, 16 px, Logo links und mittel, Eckenradius soft, Schatten light, Bot-Label Musterstadt Assistenz. |
Geeignet, wenn der Chat in einem offiziellen Gemeindeauftritt eingebettet wird und das Logo im Kopfbereich sichtbar bleiben soll. |
| Barrierearmes Kontrastlayout | Hintergrund 1 #ffffff, Hintergrund 2 #f8fafc, Ballon #ffffff, Text #111827, Hinweistext #475569, Button #111827 mit Text #ffffff, Schrift Inter, 18 px, Logo links und klein, Eckenradius sharp, Schatten off. |
Geeignet für Abnahmen, Supportfälle oder Umgebungen, in denen Lesbarkeit wichtiger ist als dekorative Wirkung. |
| Test- und Abnahmelayout | Layoutname Abnahme, Hintergrund 1 #fef3c7, Hintergrund 2 #fff7ed, Rahmen #b45309, Bot-Label Testsystem, User-Label Tester:in, Schatten normal. |
Geeignet, um lokale oder fachliche Testumgebungen sichtbar von produktiven Umgebungen zu unterscheiden. Nur nach bewusster Prüfung aktivieren. |
Beim Layout-Export werden ausgewählte Layouts inklusive Admin- und Chat-Logo exportiert. Importierte neue Layouts werden nicht automatisch aktiv; prüfen und aktivieren Sie sie bewusst.
Datensicherung und Wiederherstellung
 1
2
3
4
| Marker | Element | Bedeutung |
|---|---|---|
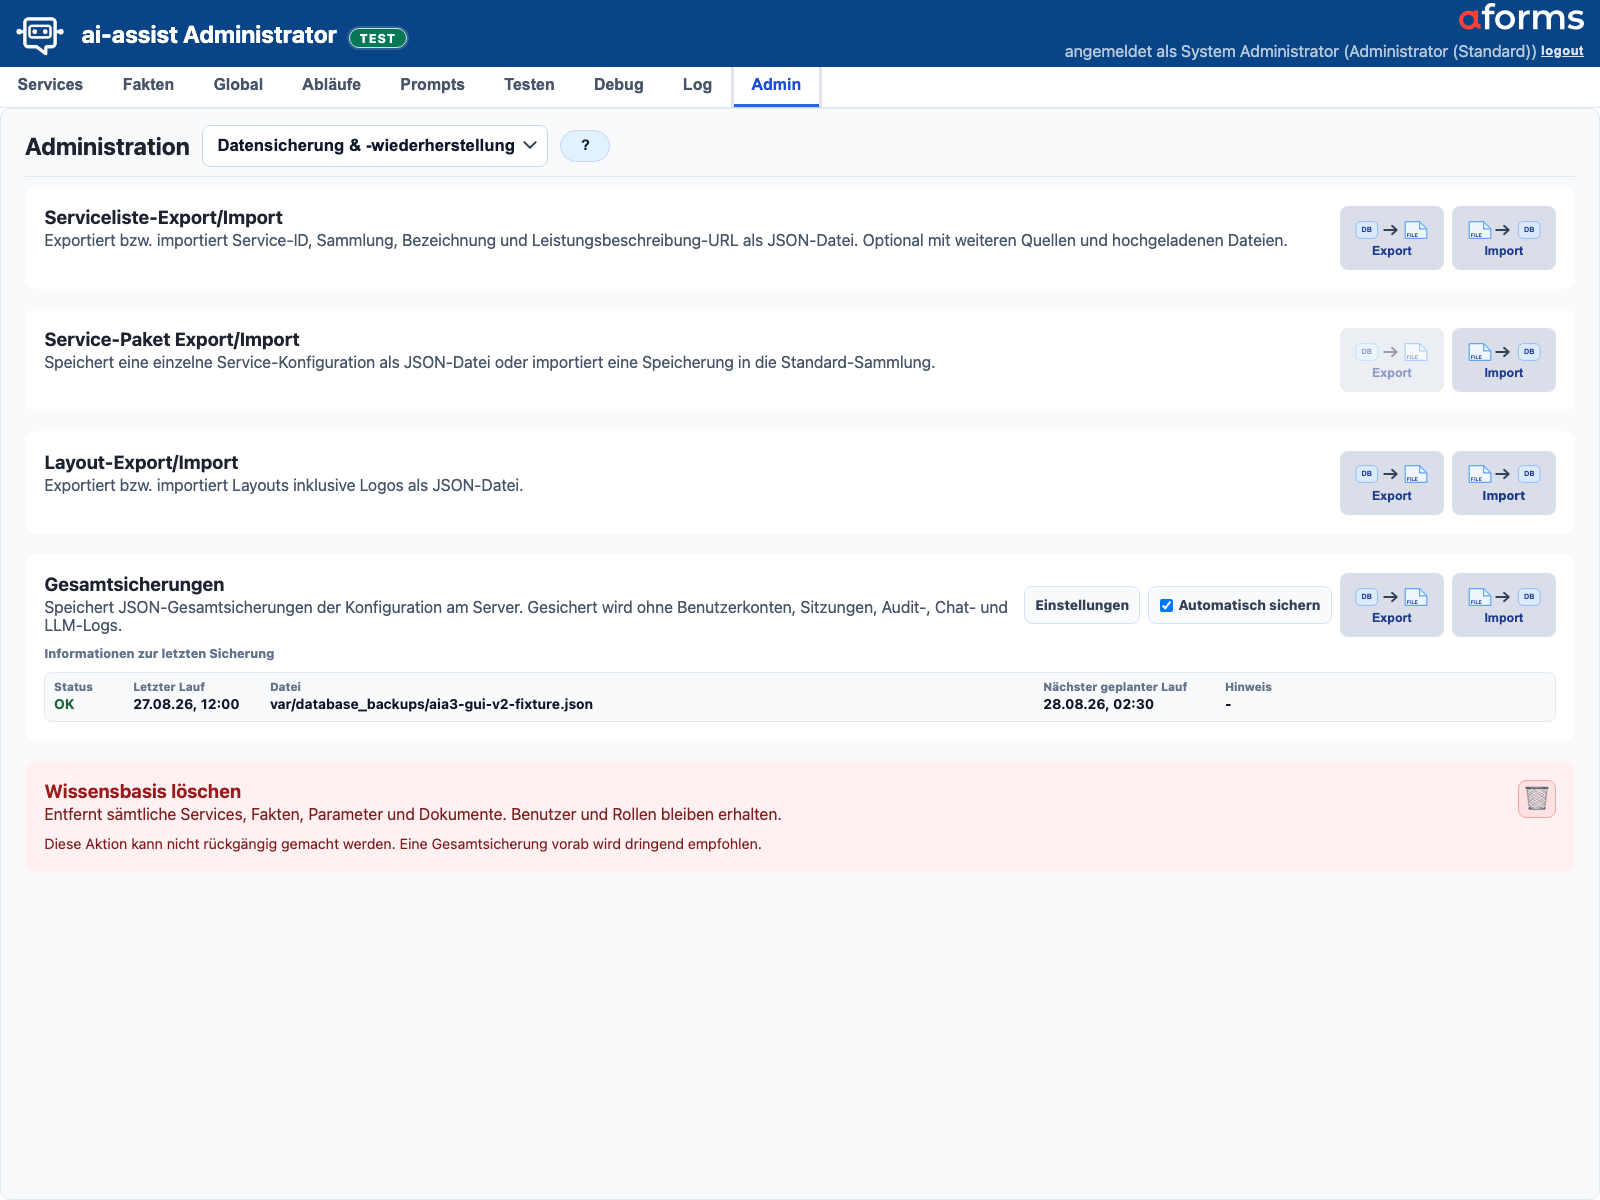
| 1 | Datensicherung | Öffnet Backup und Restore. |
| 2 | Fachliche Export-/Importbereiche | Serviceliste, Service-Paket und Layout nutzen eigene JSON-Formate und sind kein Gesamt-Restore. |
| 3 | Gesamtsicherungen | Bündelt Einstellungen, automatische Sicherung, sofortigen Export und Import/Restore über Sicherungen anzeigen. |
| 4 | Wissensbasis löschen | Entfernt fachliche Inhalte nach Schutzdialog; vorher eine aktuelle Gesamtsicherung erstellen. |
Abb. A-07 zeigt Service-Listen-Export, Service-Paket Export/Import, Layout-Export, Gesamtsicherungen, Restore und Wartungsaktionen. Erstellen Sie vor Restore oder Löschung eine aktuelle Gesamtsicherung und testen Sie danach die wichtigsten Chat- und Admin-Flows.
 1
2
3
4
| Marker | Element | Bedeutung |
|---|---|---|
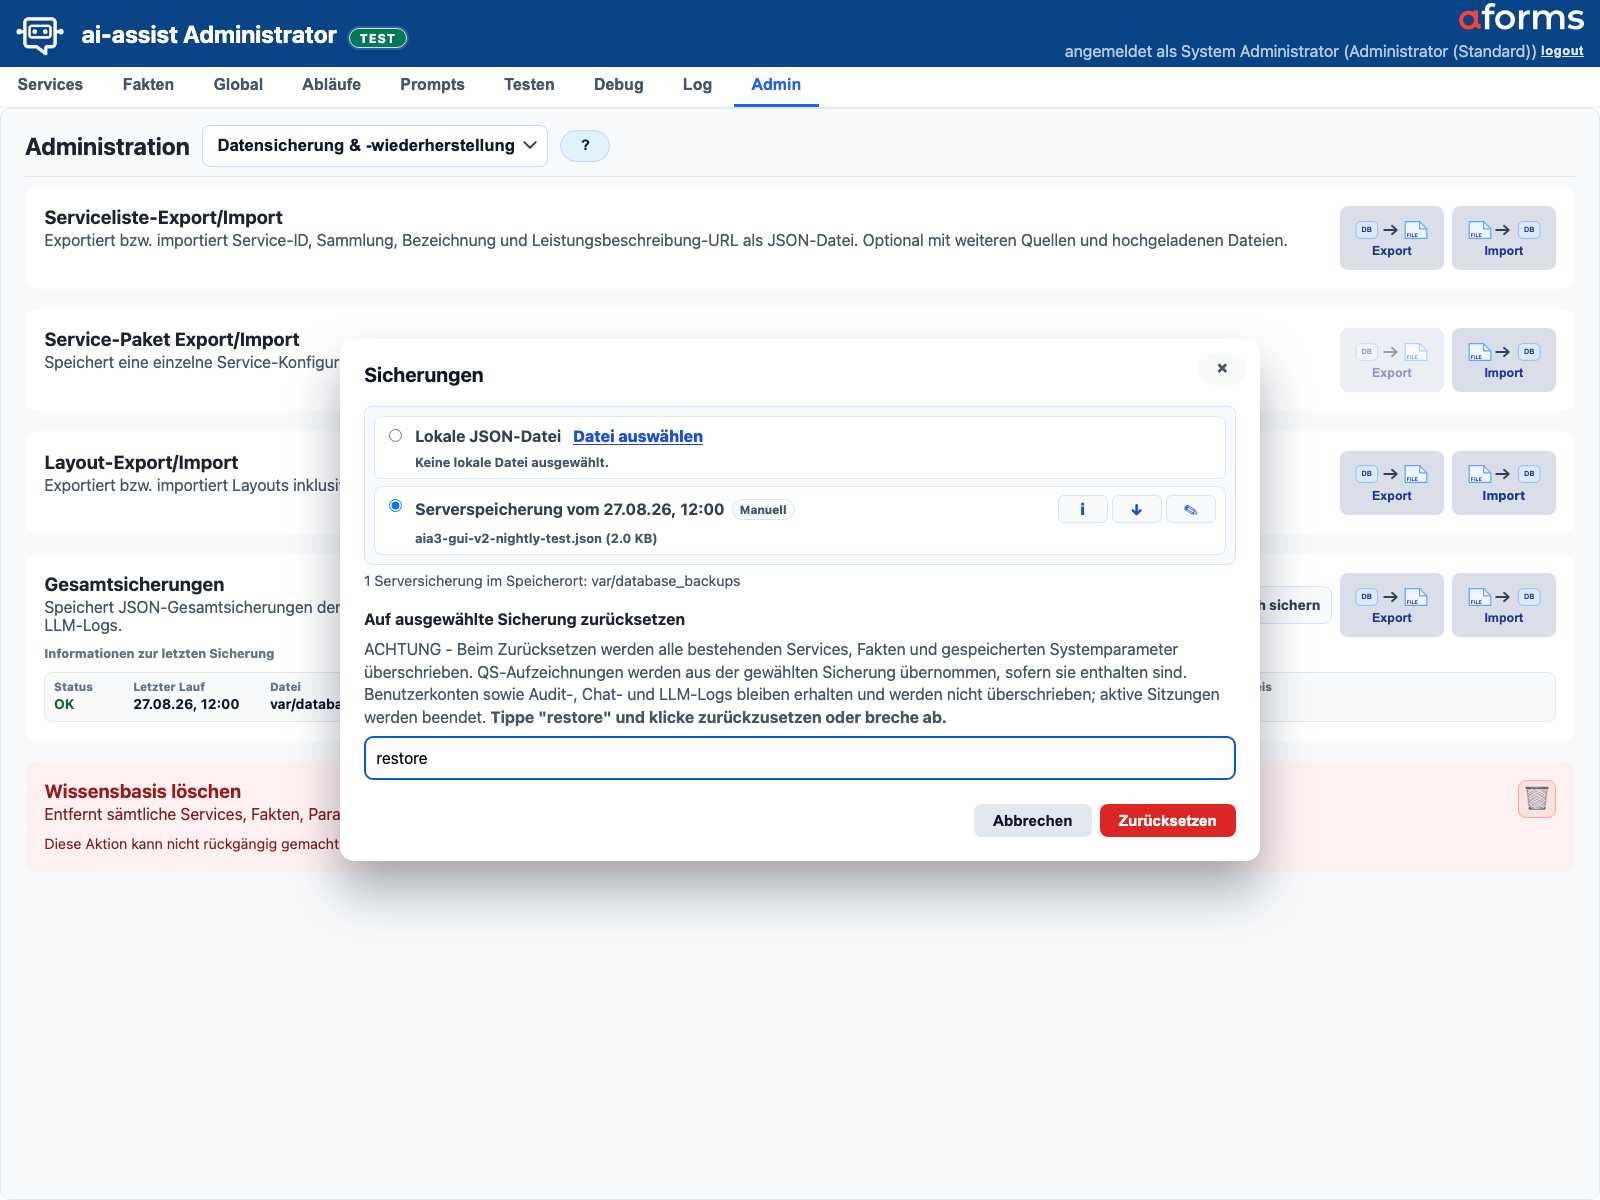
| 1 | Lokale JSON-Datei | Wählt eine heruntergeladene oder bereitgestellte Gesamtsicherung für Restore aus. |
| 2 | Serversicherung | Wählt eine Sicherung aus dem konfigurierten Server-Speicherort aus; der Badge zeigt den Auslöser. |
| 3 | Listenaktionen | Öffnet Details, lädt die Datei herunter oder startet das Umbenennen. |
| 4 | Zurücksetzen | Restore aus der ausgewählten Server-Sicherung oder einer lokalen JSON-Datei nach Texteingabe restore. |
Beispiel: passende Sicherung wählen
Für einen schnellen Abgleich der Service-Stammdaten reicht der Serviceliste-Export; er enthält Service-ID, Sammlung, Bezeichnung und Leistungsbeschreibung-URL. Um einen einzelnen fertig konfigurierten Service dauerhaft als Vorlage zu sichern, verwenden Sie Service-Paket Export/Import. Für eine vollständige fachliche Sicherung verwenden Sie Gesamtsicherungen. Standard ist die serverseitige Ablage; aus der Serverliste können Sicherungen heruntergeladen, umbenannt, über Details geprüft oder nach Zusatzbestätigung wiederhergestellt werden. Automatische Sicherungen sind für die laufende Aufbewahrung gedacht; eine bewusst umbenannte Sicherung eignet sich als dauerhafter Prüf- oder Freigabestand. Lokale JSON-Gesamtsicherungen können im Sicherungsdialog für Restore ausgewählt werden.
Ein Service-Paket enthält genau einen Service mit Stammdaten, Tags, Quellen samt Upload-Dateien, Aggregation, Fakten, Wissenskarten, Voraussetzungen, direkt referenzierten Parametern und servicebezogenen Glossarbegriffen. Der Export speichert eine JSON-Datei; der Import liest diese Datei und legt den Service in der Standard-Sammlung des aktuellen Datenbestands an. Die Vorschau zeigt Inhalt, Ziel-Sammlung, Warnungen und blockierende Konflikte. Existiert die Service-ID bereits, muss der Modus Bestehenden Service ersetzen bewusst gewählt werden. Parameterkonflikte werden nicht automatisch aufgelöst.
Die Gesamtsicherung am Server schreibt das logfreie Gesamtbackup in den konfigurierten Speicherort. Die Karte Gesamtsicherungen bündelt Einstellungen, sofortiges Erstellen, automatische Sicherung und Serverliste: Sicherung erstellen speichert die aktuelle Konfiguration und erzeugt sofort eine Serverdatei; Automatisch sichern steuert den geplanten Lauf zur Uhrzeit aus den Einstellungen; Sicherungen anzeigen öffnet die Serverliste mit Details, Download, Umbenennen, lokaler JSON-Datei und abgesichertem Zurücksetzen. Zielverzeichnis, Uhrzeit (MESZ) und Aufbewahrung (Tage) werden im Dialog Einstellungen gepflegt. Die Aufbewahrung gilt nur für automatisch benannte Sicherungen. Wird eine Sicherung manuell umbenannt, fällt sie aus dem automatischen Namensmuster heraus, wird beim Umbenennen für dauerhafte Ablage bereinigt und bleibt dauerhaft bestehen. Optional kann der automatische Lauf zusätzlich ein komprimiertes Nightly-Logbackup im Profil nightly_logs erzeugen; Logbackup-Aktivierung, Logbackup-Aufbewahrung und Größenlimit werden über die Systemparameter gesteuert.
Umgang mit Logdaten
| Sicherung | Ablage | Logdaten | Restore |
|---|---|---|---|
| Server-Gesamtsicherung | Serverdatei JJJJ_MM_TT_HH:MM:SS_<kunde>_aia3-gesamtsicherung.json oder bewusst umbenannte *.json; Download aus der Serverliste möglich | enthält keine Audit-, Chat- oder LLM-Logs. | ja |
| Optionales Nightly-Logbackup | Serverdatei aia3-backup-*-nightly_logs-nightly-....json.gz | enthält nur Audit-, Chat- und LLM-Logs, wenn das Logbackup aktiv ist und die Größenprüfung vor dem Export das konfigurierte Limit nicht überschreitet. | nein |
Export- und Importdateien im Adminbereich
| Aktion | Datei | Wichtig |
|---|---|---|
| Serviceliste exportieren/importieren | services_snapshot-....json | enthält service_id, collection_name, bezeichnung und leistungsbeschreibung_url; optional alle weiteren Quellen samt Originaldateien, Freigabestatus und KI-Toggle. Keine Fakten, Prompts oder KI-Auswertungsergebnisse. |
| Service-Paket exportieren/importieren | aia3-service-package-....json | enthält genau einen fertig konfigurierten Service mit Quellen, Uploads, Aggregation, Fakten, Wissen, Voraussetzungen, referenzierten Parametern und servicebezogenem Glossar. Import erfolgt per Datei in die Standard-Sammlung des aktuellen Datenbestands mit Vorschau und Konfliktprüfung. |
| Layout exportieren/importieren | aia3-layouts-....json | enthält Layoutnamen, Farben, Schrift, Radius, Schatten, Chat-Bezeichnungen sowie Admin- und Chat-Logo. |
| Gesamtsicherung | JJJJ_MM_TT_HH:MM:SS_<kunde>_aia3-gesamtsicherung.json, manuell umbenannte Serverdatei *.json oder lokal heruntergeladene JSON-Datei | enthält fachliche Tabellen mit Manifest und kurzer Inhaltsangabe, aber keine Audit-, Chat- oder LLM-Logs; Restore überschreibt den restorable Datenbestand und setzt das System währenddessen in Wartung. |
| Optionales Logarchiv | aia3-backup-nightly_logs-nightly-....json.gz | legt komprimierte Logarchive im serverseitigen Zielverzeichnis ab; nicht restorebar. |
| Systemparameter exportieren/importieren | aia3-systemparameter-....json | API-/Betriebsformat für gespeicherte Datenbank-Overrides; die Oberfläche sichert Systemparameter über die Gesamtsicherung. |
| Fachprofil-Diagnose herunterladen | fachprofil_diagnose_....json | Diagnosepaket bei ungültigen oder inkonsistenten Fachprofilen; kein Importformat. |
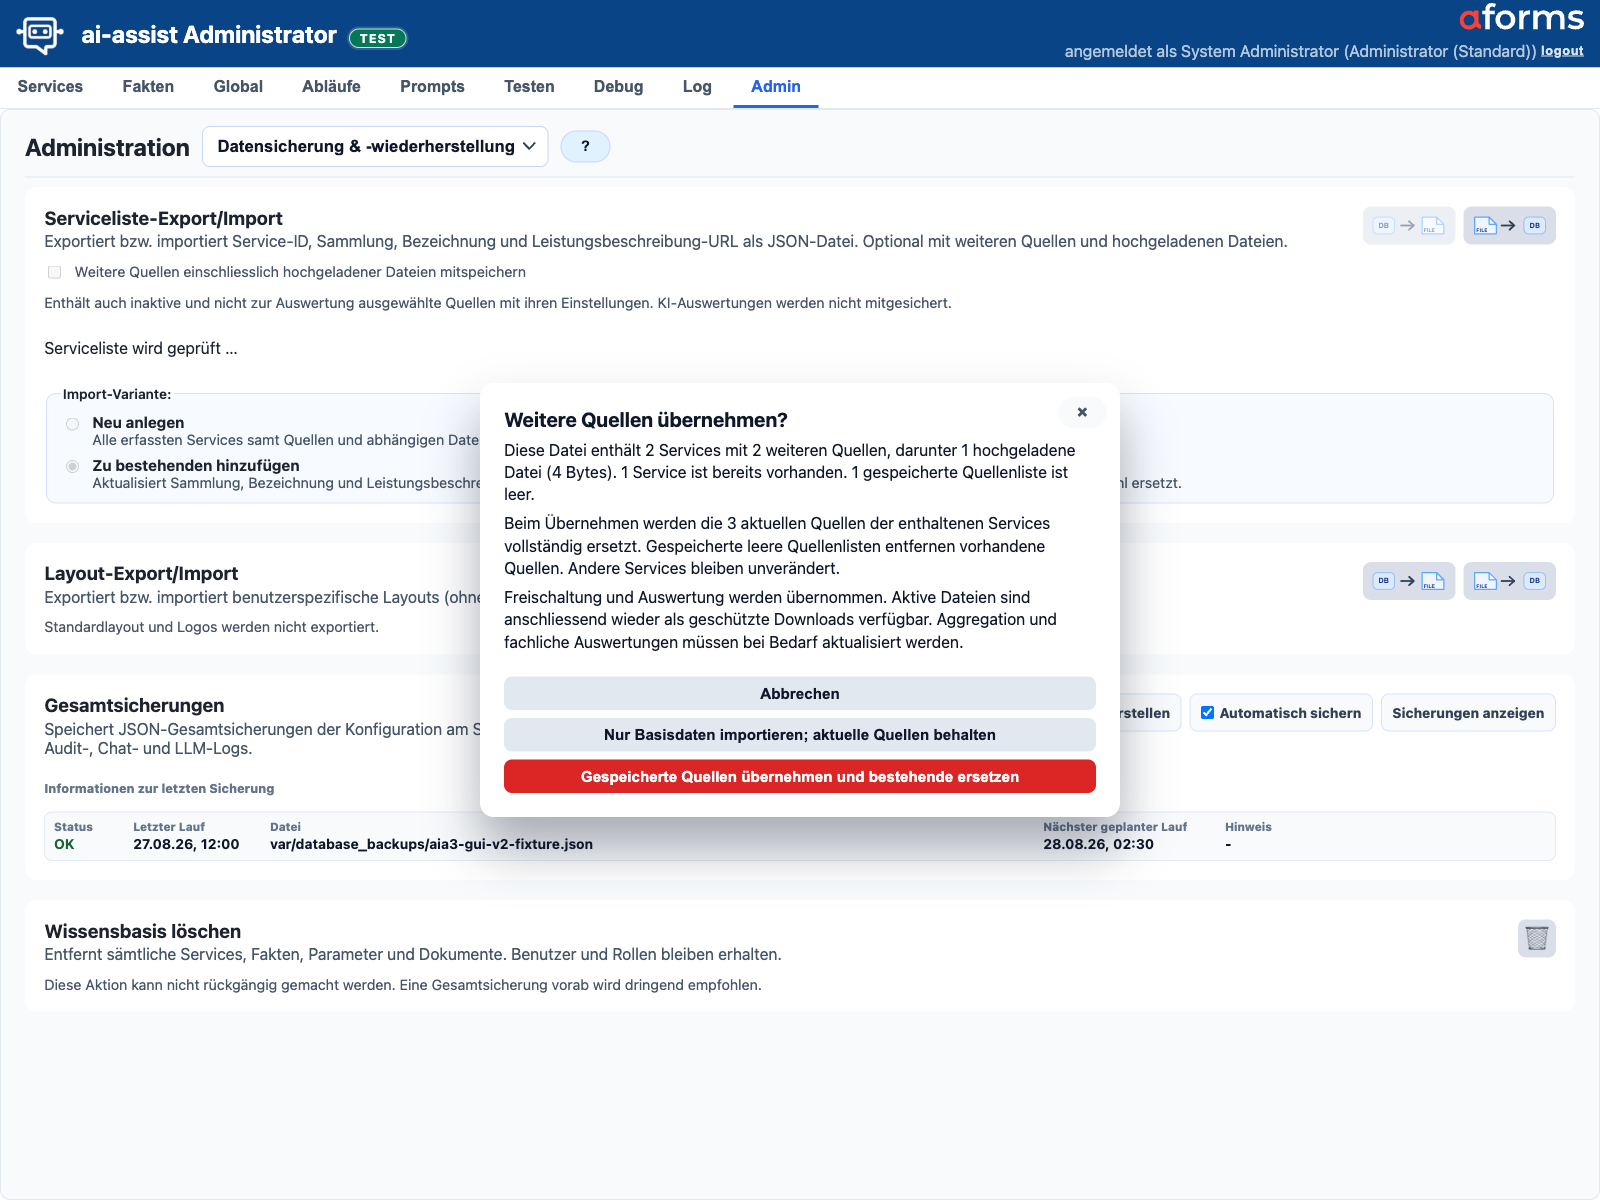
Weitere Quellen mit der Serviceliste übertragen
Klicken Sie bei der Serviceliste auf Export und aktivieren Sie im Dialog Weitere Quellen einschliesslich hochgeladener Dateien mitspeichern. Die Datei enthält dann auch neue, inaktive und nicht zur Auswertung ausgewählte Quellen. URL-Quellen bleiben Verweise; hochgeladene Dateien werden vollständig mitgesichert.
Beim Laden zeigt eine Vorschau den Quellen- und Dateiumfang. Bei Zu bestehenden hinzufügen wählen Sie zwischen vollständiger Quellenübernahme für die enthaltenen Services, reinem Basisdatenimport mit Beibehalten aktueller Quellen oder Abbrechen. Gespeicherte leere Quellenlisten entfernen beim Übernehmen vorhandene Quellen. Andere Services bleiben unverändert.
Neu anlegen löscht alle vorhandenen Services samt Quellen und abhängigen Daten. Sie entscheiden, ob die neuen Services mit den gespeicherten Quellen oder nur aus Basisdaten entstehen. Freischaltung und Auswertung bleiben bei der Quellenübernahme erhalten; aktive Dateien sind wieder als geschützte Downloads verfügbar. Aggregation und fachliche Auswertungen müssen Sie bei Bedarf aktualisieren.
Fehlerhafte Dateien werden abgelehnt; ein Fehler im Quellenimport rollt die gesamte Übernahme zurück. Bei zwischenzeitlichen Änderungen laden Sie die Datei erneut und prüfen die neue Vorschau. Unterstützt werden bis zu 100 MiB JSON, 64 MiB eingebettete Dateien, 5.000 Services und 20.000 Quellen; zusätzlich gelten die eingestellten Uploadgrenzen je Datei und Service. Erweiterte Dateien benötigen eine Anwendungsversion mit Quellenimport.
Beispiel: Serviceliste JSON ohne weitere Quellen
{
  "services": [
    {
      "service_id": "wohnbeihilfe",
      "collection_name": "Soziales",
      "bezeichnung": "Wohnbeihilfe",
      "leistungsbeschreibung_url": "https://example.gv.at/wohnbeihilfe"
    }
  ]
}
Beim Import mit Zu bestehenden hinzufügen werden bekannte Services aktualisiert und neue Services ergänzt. Beim Modus Neu anlegen werden bestehende Services zuerst gelöscht und aus der Datei neu aufgebaut.
Beispiel: Layout JSON
{
  "layouts": [
    {
      "customer_name": "Gemeinde Musterstadt",
      "customer_description": "Kommunales Chatlayout",
      "chat_primary_color": "#0b5cab",
      "chat_background_primary": "#ffffff",
      "chat_button_background": "#064486",
      "chat_button_text_color": "#ffffff",
      "chat_font_family": "Source Sans",
      "chat_font_size": 16,
      "chat_logo_position": "left",
      "chat_radius": "soft",
      "chat_shadow": "light",
      "chat_bot_label": "Musterstadt Assistenz",
      "chat_user_label": "Sie"
    }
  ]
}
Ein importiertes Layout mit gleichem Namen wird aktualisiert. Ein neues Layout wird inaktiv angelegt und muss nach Prüfung bewusst aktiviert werden.
Beispiel: Gesamtbackup JSON
{
  "manifest": {
    "manifest_version": "2",
    "profile": "full_system",
    "generated_at": "2026-08-02T10:15:00Z",
    "tables": ["services", "source_documents", "systems_settings"]
  },
  "profile": "full_system",
  "tables": {
    "services": [
      {"slug": "wohnbeihilfe", "name": "Wohnbeihilfe"}
    ],
    "systems_settings": [
      {"key": "chat.max_message_chars", "value": "4000", "value_type": "int"}
    ]
  }
}
Das Beispiel ist gekürzt. Ein echtes Backup enthält alle freigegebenen Sicherungstabellen und kann auch base64-codierte Binärwerte enthalten.
Fachprofile
Die Sicht Fachprofile prüft, bearbeitet eng begrenzte Profilinhalte und aktiviert ausgelieferte Profile. Änderungen werden validiert und erst nach der Aktivierung wirksam.
Der aufklappbare Bereich Einordnung Fachprofile, Service-Metadaten, Wissenskarten und QS-Testfragen trennt, an welcher Stelle fachliche Nacharbeit hingehört. Fachprofile steuern neutrale Basis-Kategorien, kundenspezifische Kategorien, Grundlagenwerte und Begriffe/Synonyme für Wissenskarten-Matching, Reihung, Wissensfragen und Harvest-Tagging; Service-Metadaten, Wissenskarten und QS-Testfragen werden in den jeweiligen Admin-Sichten gepflegt.
| Inhalt | Was wird dort gepflegt? |
|---|---|
| Fachprofile | Grundlagenwerte, Basis-Kategorien, kundenspezifische Kategorien und Begriffe/Synonyme für Matching, Reihung, Wissensfragen und Harvest-Tagging. |
| Service-Metadaten | Service-Name, Beschreibung, Sammlung, Status, Tags, Aliase, Keywords und Links. |
| Wissenskarten | Fachliche Antworten mit Titel, Kategorie, Tags, Fragevarianten, Quellenbezug und Kartenstruktur. |
| QS-Testfragen | Fragewortlaut, erwarteter Service, Projektion, Bewertungserwartung und Importmetadaten. |
- Aktives Profil zeigt, ob nur das Basisprofil mit neutralen Standard-Kategorien oder zusätzlich ein Kunden-Fachprofil aktiv ist.
- Profil auswählen listet die ausgelieferten Profile, zum Beispiel
basis,kunde_burgenlandoderkunde_kufgem, sofern diese Dateien in der Instanz vorhanden sind. - Grundlagen bündelt die sichtbaren Parameter für Service-Start, Kartentitel, Betragsfragen und Berechnungen. Kategorieparameter bieten nur Kategorien aus der aktiven Profilkaskade, also Basisprofil plus Kunden-Fachprofil, sowie die systemfeste Auffang-Kategorie Allgemeine Informationen an; unbekannte Grundlagenwerte gelten als nicht pflegbar.
- Validieren prüft die ausgewählte Profildatei, ohne sie zu aktivieren.
- Aktivieren schreibt Profil-Key, Version und Checksumme als Fachprofil-Systemwerte und löst einen Runtime-Reload aus.
- Beschreibungsfile für KI lädt ein Diagnosepaket herunter, wenn ein Profil ungültig oder die gespeicherte Aktivierung nicht mehr konsistent zur ausgelieferten Datei ist.
Das Basisprofil enthält neutrale Standard-Kategorien wie Zweck, Zielgruppe, Voraussetzungen, Leistung und Umfang, Kosten und Gebühren, Nachweise, Zuständigkeit und Berechnen. Harvest und Speichern ordnen Wissenskarten nur vorhandenen Kategorien aus dieser aktiven Kaskade zu. Die Auffang-Kategorie Allgemeine Informationen ist fest im System vorhanden. Sie wird nicht als Kundenprofil-Parameter gepflegt; Wissenskarten ohne spezifischere Zuordnung landen automatisch dort. Berechnungskarten sind fachlich getrennt; bei aktivierter Sofort-Aktivierung werden auch sie nach dem KI-Lauf aktiv geschaltet.
Beispiel: Kartentitel aus Fachbegriffen
Der Parameter Kartentitel aus Fachbegriffen ist sinnvoll, wenn der erkannte Begriff die Kernaussage der Wissenskarte trägt. Eine Karte zu erforderlichen Unterlagen darf zum Beispiel Meldezettel erforderlich statt nur Nachweise heißen.
Nicht sinnvoll ist die Übernahme, wenn der Begriff nur allgemein, nur Kontext oder Teil einer Verneinung ist. Aus Die Gemeinde ist dafür nicht zuständig; wenden Sie sich an die Bezirkshauptmannschaft. sollte nicht der Titel Zuständigkeit entstehen, sondern Keine Zuständigkeit der Gemeinde. Gemeinde ist hier nur Kontext und sollte deshalb nicht als Wert für diesen Parameter gepflegt werden.
Startberatungseffekte betreffen vor allem free_first_turn, also freie Erstfragen und sehr vage Einstiege. bound_follow_up hängt in der Regel stärker von aktiven Wissenskarten, Karten-Matching und Antwortprompt ab. Nach einer Aktivierung können vorhandene Wissenskarten je nach Profiländerung einen Re-Harvest brauchen, damit Kategorien, Tags oder Berechnungskarten zum neuen Profil passen. Prüfen Sie danach freie Fragen in Testen > QS-Startberatung.
Beispiel: Fachprofil bewusst aktivieren
- Öffnen Sie Admin > Fachprofile.
- Wählen Sie das gewünschte Profil, etwa Basis & KufGem.
- Starten Sie Validieren und prüfen Sie Warnungen oder Fehler.
- Aktivieren Sie das Profil erst, wenn Version und Checksumme konsistent sind.
- Führen Sie danach eine QS-Startberatung für betroffene Services aus.
Systemparameter
 1
2
3
4
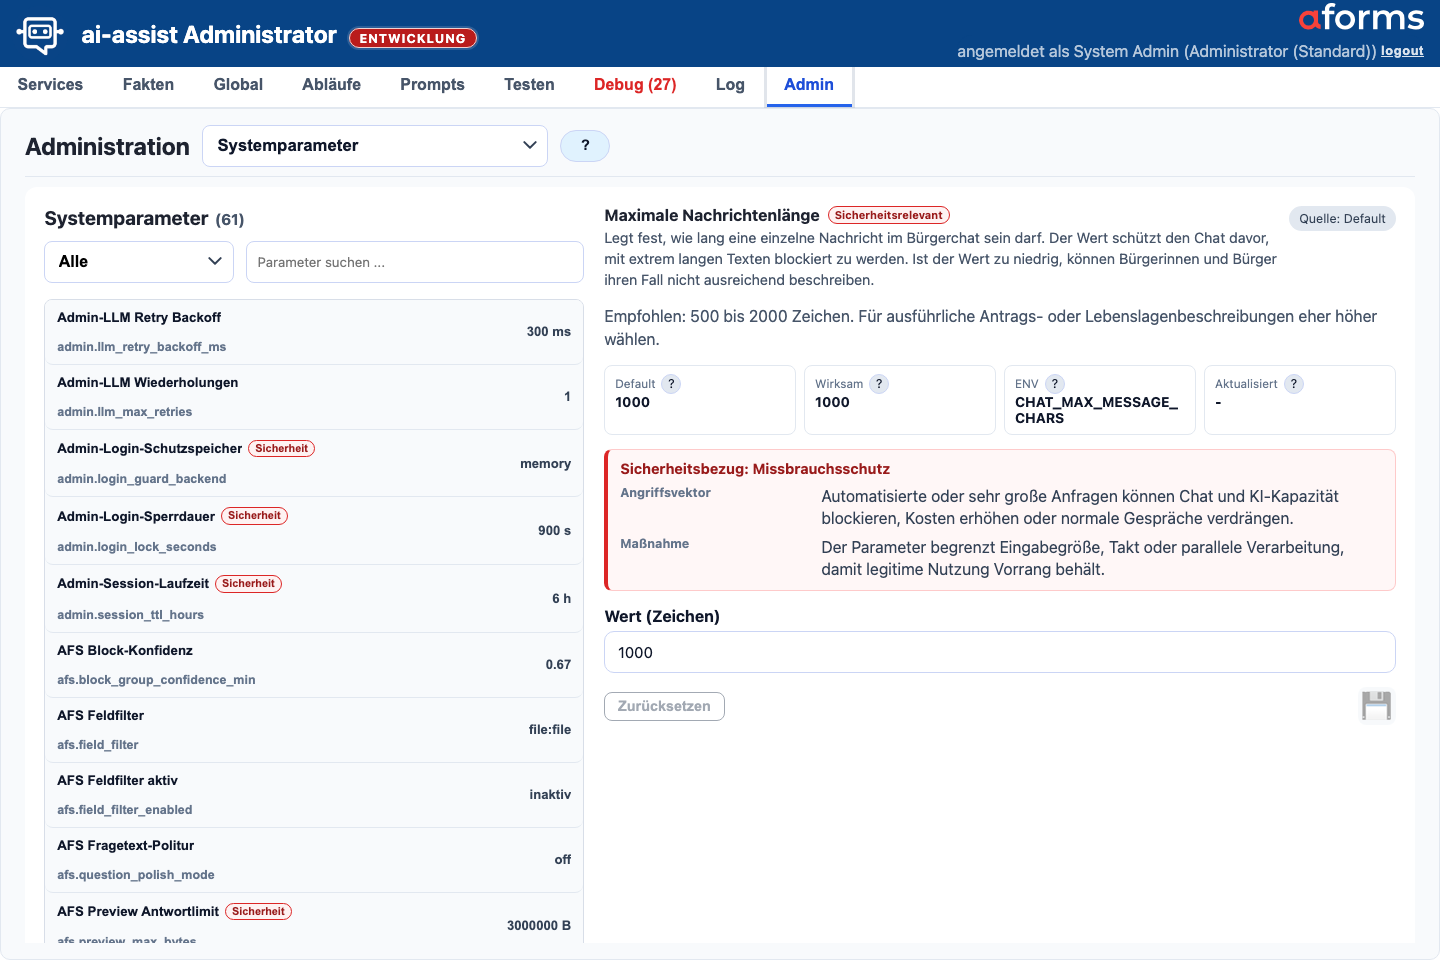
| Marker | Element | Bedeutung |
|---|---|---|
| 1 | Systemparameter | Öffnet zentrale Laufzeit- und Sicherheitswerte. |
| 2 | Kategorien und Suche | Findet relevante Parameter. |
| 3 | Effektiver Wert | Zeigt Datenbankwert, Umgebungswert und Gültigkeit. |
| 4 | Speichern und prüfen | Übernimmt Änderungen und stößt Prüfungen an. |
Abb. A-08 zeigt die gruppierten Systemparameter mit effektiven Werten, Overrides und Quellen. ENV-Vorgaben bleiben vorrangig; Änderungen können Limits, Retention, LLM-Verhalten, Quellen oder AFS-Vorschau beeinflussen.
- Default ist der mitgelieferte Standardwert.
- Wirksam ist der Wert, den die Anwendung aktuell verwendet.
- ENV zeigt, ob der Betrieb den Parameter außerhalb des Adminbereichs vorgibt; solche Werte sind in der Oberfläche schreibgeschützt.
- Sicherheitsrelevante Parameter zeigen zusätzliche Hinweise zu Angriffsszenario und Schutzmaßnahme.
Beispiel: Systemparameter JSON
{
  "schema_version": 1,
  "generated_at": "2026-08-02T10:15:00Z",
  "table": "systems_settings",
  "settings": [
    {
      "key": "chat.max_message_chars",
      "value": "4000",
      "value_type": "int",
      "updated_at": "2026-08-02T10:10:00Z",
      "updated_by": "admin"
    }
  ]
}
Dieses JSON ist für kontrollierte Betriebsimporte gedacht. Unbekannte Schlüssel und durch ENV gesperrte Parameter werden beim Import übersprungen; gültige Werte werden geprüft und gespeichert.
Beispiel: Fachprofil-Diagnose JSON
{
  "schema_version": 1,
  "generated_at": "2026-08-02T10:15:00Z",
  "purpose": "Beschreibungsfile für KI bei nicht konsistentem oder ungültigem Fachprofil.",
  "active_profile": {"key": "stadt_musterstadt", "version": "1.0"},
  "selected_validation": {"valid": false, "errors": ["Kategorie fehlt"]},
  "available_profiles": [
    {"key": "base", "label": "Basis-Fachprofil", "version": "1.0"}
  ]
}
Diese Datei unterstützt Analyse und Korrektur außerhalb der Oberfläche. Sie wird nicht in ai-assist zurück importiert.
Security-Findings
 1
2
3
4
5
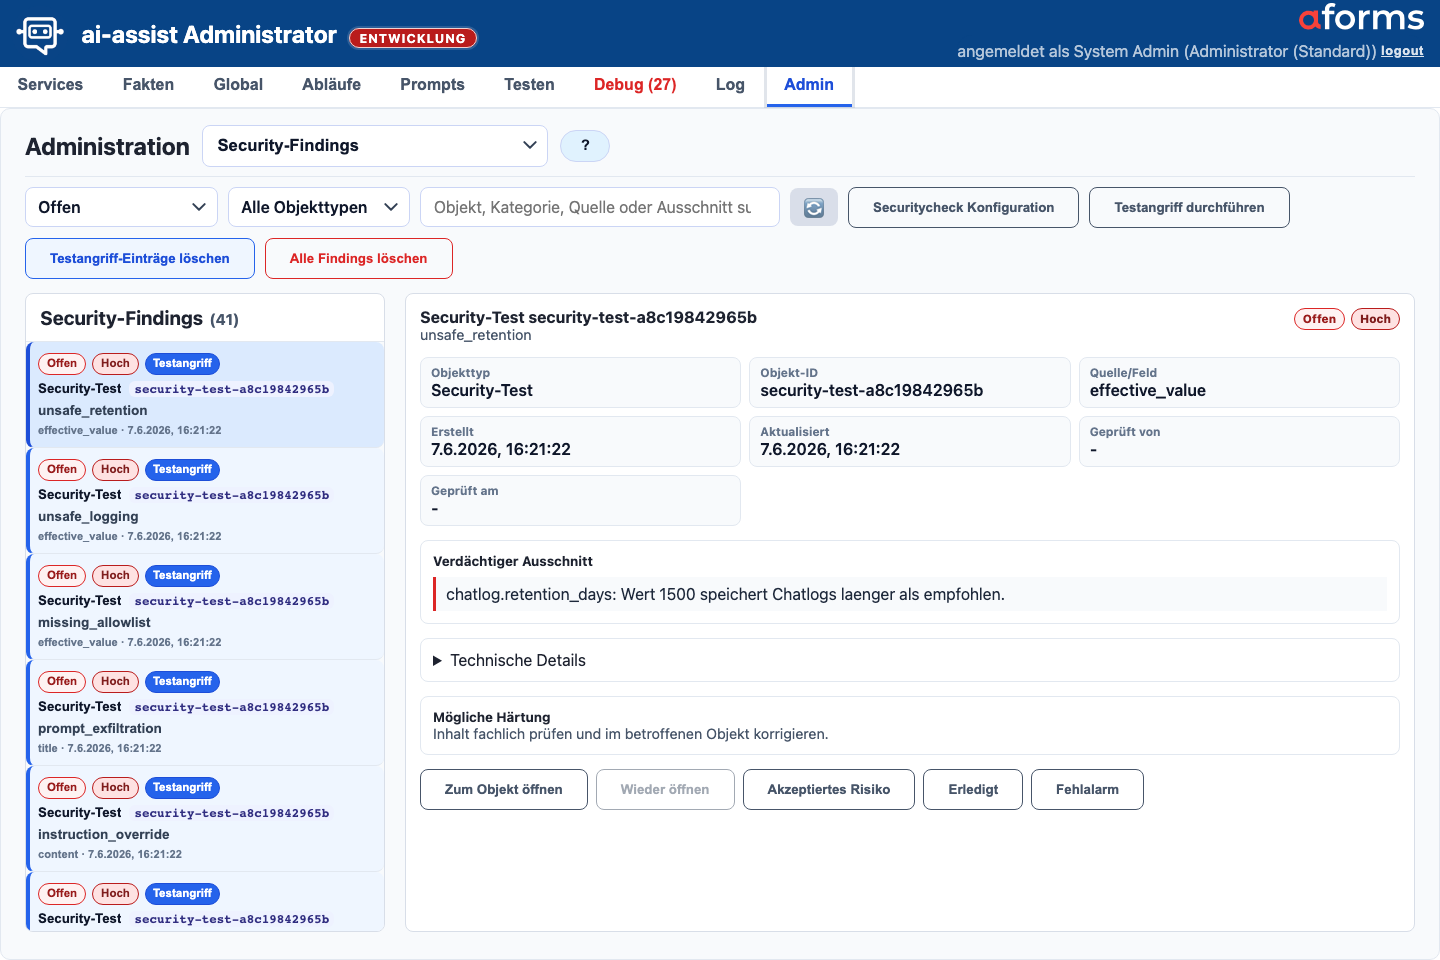
| Marker | Element | Bedeutung |
|---|---|---|
| 1 | Security-Findings | Öffnet Sicherheitsbefunde aus Prüfungen. |
| 2 | Filter und Testangriff | Filtert Befunde oder erzeugt Testeinträge. |
| 3 | Finding-Liste | Wählt einen Befund und zeigt Schweregrad. |
| 4 | Detailbereich | Zeigt Objekt, Quelle, Ausschnitt und Empfehlung. |
| 5 | Statusaktionen | Öffnet Objekt, akzeptiert Risiko, erledigt oder meldet Fehlalarm. |
Abb. A-09 zeigt Filter, Treffer, technische Details und Bewertungsaktionen. Ein Finding ist ein Sicherheitshinweis und kein Inhaltseditor; nötige Korrekturen erfolgen am betroffenen Objekt.
Securitycheck Konfiguration prüft Admin-Inhalte, Prompts, Fachinhalte und Systemparameter. Während der Prüfung zeigt ein Fortschrittsdialog den laufenden Bereich; ein Abbruch stoppt weitere Prüfungen, bereits gespeicherte Findings bleiben erhalten. Testangriff durchführen erzeugt kontrollierte Findings vom Typ security_test und markiert sie im Audit als Testlauf.
- Testangriff-Einträge löschen entfernt gezielt die kontrollierten Test-Findings.
- Alle Findings löschen ist nur in lokalen Entwicklungsumgebungen sichtbar und nicht für produktive Bereinigung gedacht.
- Der semantische Review verwendet den geschützten Security-Review-Prompt aus Prompts; Bearbeitung und Standardsetzung sind an
audit.writegebunden.
Kurzreferenz
| Sicht | Zweck | Wichtige Vorsicht |
|---|---|---|
| Passwort ändern | eigenes Passwort speichern | beide Eingaben müssen übereinstimmen |
| Testunterstützung KI | KI-Testpaket für alle oder ausgewählte Services herunterladen | Freigabe-Link ist read-only, zeitlich begrenzt und service-spezifisch |
| Sammlungsverwaltung | Sammlungen und zugeordnete Services prüfen | Standard-Services ist geschützt |
| Benutzerverwaltung | Konten, Rolle, Aktiv-Status und Initialpasswort pflegen | technischer Benutzer admin ist geschützt |
| Rollenverwaltung | Custom-Rollen und Berechtigungsmatrix pflegen | Rechteänderungen können Sitzungen invalidieren |
| LLM-Konfiguration | Admin-, Chat- und Übersetzungsziele aktivieren und samt Reasoning-Policy pflegen | Mindestens das benötigte Ziel aktivieren; neue Ziele und Policies mit Zieltest prüfen |
| Sprachen | Mehrsprachigkeit aktivieren, Dialogsprachen freigeben und UI-Texte je Sprache pflegen | Änderungen speichern, Platzhalter erhalten und bei LibreTranslate Runtime-Neustart beachten |
| Layout | Branding, Logos, Farben und Chat-Vorschau pflegen | Vorschau prüfen, dann speichern |
| Datensicherung | Export, Import, Backup, Restore und Wissensbasis löschen | vor Restore oder Löschung aktuelles Backup erstellen |
| Systemparameter | Limits, Retention, LLM-, Backup-, Quellen- und AFS-Werte steuern | ENV-Vorgaben bleiben vorrangig |
| Security-Findings | auffällige Inhalte prüfen und bewerten | Finding ist Hinweis, kein Inhaltseditor |
Arbeitsablauf: Benutzer und Rollen pflegen
- Öffnen Sie Benutzerverwaltung.
- Legen Sie ein Konto an oder wählen Sie ein bestehendes.
- Pflegen Sie Rolle und Aktiv-Status.
- Nutzen Sie bei Bedarf Initialpasswort setzen.
- Öffnen Sie Rollenverwaltung, wenn Custom-Rechte angepasst werden müssen.
- Prüfen Sie danach, ob die erwarteten Reiter sichtbar sind.
Arbeitsablauf: Backup oder Restore
- Öffnen Sie Datensicherung & Wiederherstellung.
- Für normale Sicherung nutzen Sie Gesamtsicherungen; Standard ist die Ablage am Server. Sicherung erstellen speichert die Einstellungen und erzeugt eine Serverdatei. Manuell umbenannte Server-Sicherungen bleiben dauerhaft erhalten.
- Für eine lokale JSON-Datei öffnen Sie Sicherungen anzeigen und wählen die Datei im Sicherungsdialog aus.
- Für Stammdatenabgleich nutzen Sie Serviceliste-Export; für einen einzelnen wiederverwendbaren fertig konfigurierten Service nutzen Sie Service-Paket Export/Import; für Branding nutzen Sie Layout-Export.
- Prüfen Sie beim Import oder Restore, ob Datei und sichtbarer Importbereich zum Zweck passen.
- Beachten Sie: Restore überschreibt fachliche Daten und Systemparameter-Overrides; ENV bleibt vorrangig.
- Nach Restore Anwendung neu laden und zentrale Flows testen.
Arbeitsablauf: Security-Finding bewerten
- Öffnen Sie Security-Findings.
- Filtern Sie nach Status oder Objekttyp.
- Lesen Sie Ausschnitt, Kategorie, Schweregrad und technische Details.
- Öffnen Sie das betroffene Objekt, wenn eine Korrektur nötig ist.
- Bewerten Sie mit Erledigt, Akzeptiertes Risiko, Fehlalarm oder Wieder öffnen.
- Prüfen Sie bei Systemparameter-Hinweisen die mögliche Härtung.
Referenz: riskante Aktionen
 1
2
3
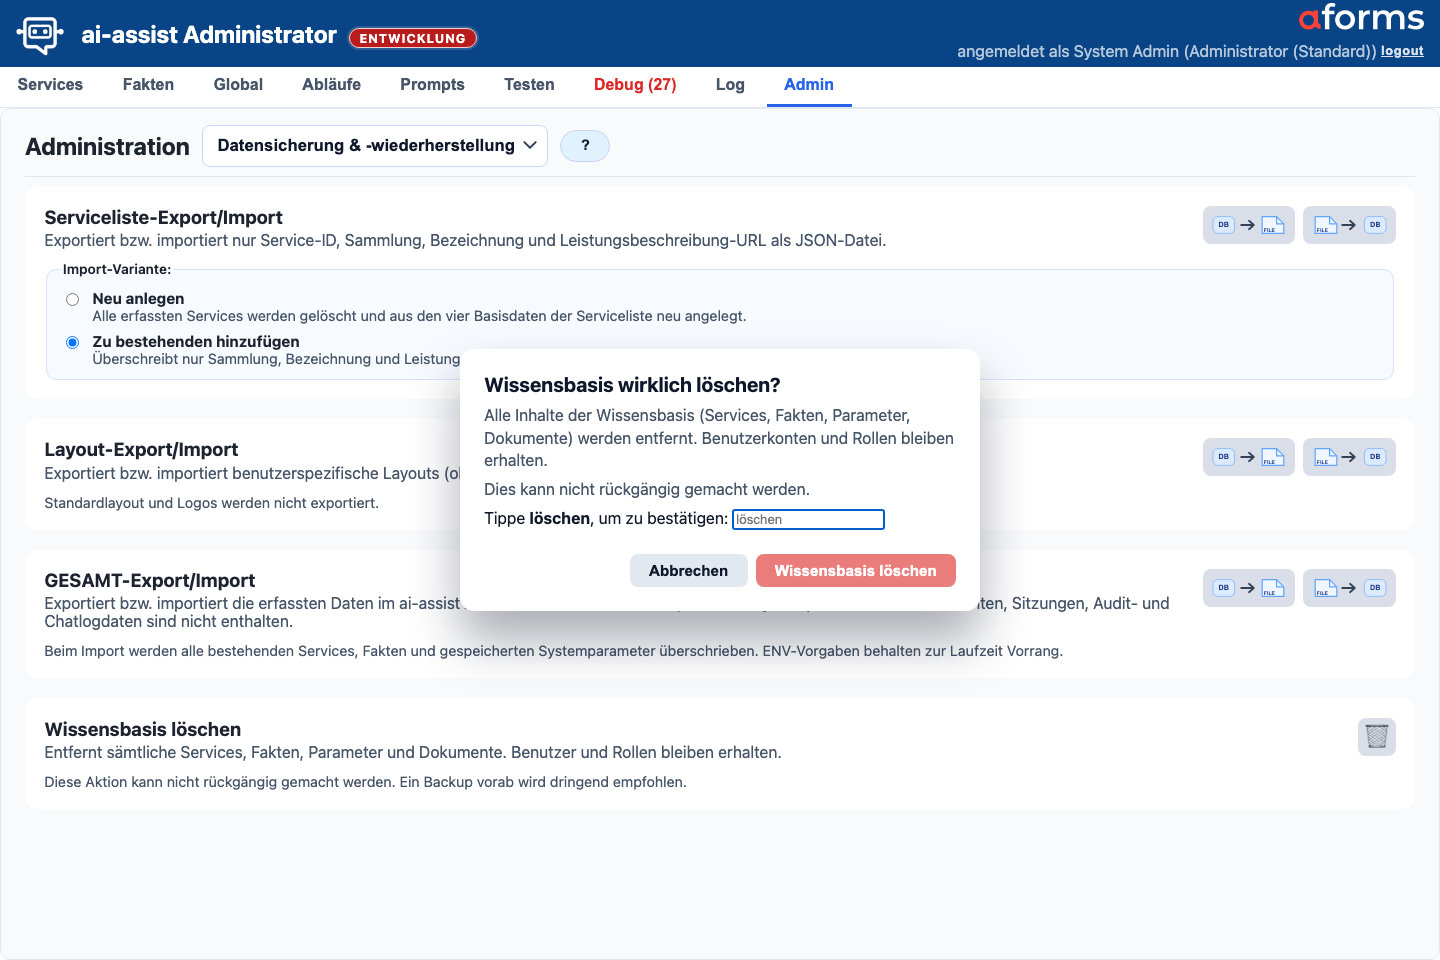
| Marker | Element | Bedeutung |
|---|---|---|
| 1 | Warnhinweis | Beschreibt die Auswirkung der Löschaktion. |
| 2 | Abbrechen | Schließt den Dialog ohne Änderung. |
| 3 | Löschen bestätigen | Führt die riskante Aktion aus. |
Abb. X-03 zeigt den Sicherheitsdialog vor dem Löschen der Wissensbasis. Die Bestätigung ist bewusst sichtbar und getrennt von normalen Pflegeaktionen, weil Services, Fakten, Parameter und Dokumente entfernt werden.
- Restore: spielt eine Backup-Datei ein und überschreibt bestehende Daten im betroffenen Umfang.
- Wissensbasis löschen: entfernt Services, Fakten, Parameter und Dokumente; Benutzer und Rollen bleiben erhalten.
- Systemparameter speichern: kann Limits, Retention, LLM-Verhalten oder AFS-Vorschau verändern.
- Security-Testangriff: erzeugt kontrollierte Test-Findings und protokolliert Auditdaten.